Souverän bleiben im Arbeitsalltag: Warum Software allein nicht reicht
Datensouveränität ist kein Feature – sie ist Betriebsfähigkeit. Eine Organisation kann eine sehr sichere, souveräne Kollaborationsplattform auswählen. Ob sie damit dauerhaft datensouverän bleibt, entscheidet sich aber im Alltag: bei Zugriffsrechten, Freigaben, externen Gästen und der Frage, ob Standards im richtigen Moment greifen.
Die klare Antwort lautet: Souveräne Software ist die technische Grundlage. Datensouveränität entsteht, wenn Technologie, Governance und Nutzung als ein Operating Model zusammenspielen.
Das lässt sich mit einem Haus vergleichen: Hosting, Verschlüsselung und Zertifizierungen sind Fundament und Schutzhülle. Rollen und Rechte regeln die Schlüsselvergabe. Freigabelinks sind Türen – und in der Zusammenarbeit unverzichtbar. Souverän ist ein Haus dann, wenn klar ist, welche Tür für welchen Zweck offen sein darf – und wie man das zuverlässig betreibt.
Das Haus kann technisch hervorragend geschützt sein. Entscheidend ist, dass sichere Entscheidungen im Alltag leichtfallen – ohne Extraaufwand und ohne erhobenen Zeigefinger.
Das Wichtigste in Kürze
- Sichere Software allein reicht nicht: Datenschutz benötigt technische und organisatorische Maßnahmen.
- Menschen sind Teil des Sicherheitskonzepts: Sie müssen verstehen, welche Inhalte sie mit wem teilen dürfen.
- Governance muss leicht administrierbar sein: Rollen, Rechte, Gastzugänge und Freigaben brauchen klare Regeln.
- Souveränität ist kontinuierlich: Sicheres Verhalten muss regelmäßig im konkreten Nutzungskontext vermittelt werden.
Datenschutz ist nicht nur eine technische Aufgabe
Die DSGVO formuliert diesen Zusammenhang ausdrücklich. Artikel 32 verlangt ein dem Risiko angemessenes Sicherheitsniveau durch technische und organisatorische Maßnahmen. Dazu gehören nicht nur Systeme und Verschlüsselung, sondern auch Prozesse, mit denen die Wirksamkeit dieser Maßnahmen regelmäßig überprüft wird.
Genau hier wird Datensouveränität praktisch.
Eine Organisation kann eine datenschutzkonforme Kollaborationsplattform einsetzen. Trotzdem muss sie intern klären, wer welche Inhalte bearbeiten darf, wann externe Personen Zugriff erhalten, wie Arbeitsräume geteilt werden und wer dafür Verantwortung trägt.
Technische Sicherheit schafft den Rahmen.
Die Organisation entscheidet, wie dieser Rahmen im Alltag genutzt wird.
Das Risiko entsteht oft in völlig normalen Arbeitssituationen
Dafür braucht es keinen spektakulären Cyberangriff.
Ein Projektteam arbeitet an einer neuen Digitalstrategie. Auf dem Board stehen interne Prioritäten, Namen von Verantwortlichen und erste Entscheidungsoptionen. Für einen Workshop wird kurzfristig ein externer Partner eingeladen.
Damit die Abstimmung schnell funktioniert, wird der Link weitergeleitet.
Nach dem Termin bleibt der Zugang bestehen.
Berichte wie der Verizon Data Breach Investigations Report zeigen regelmäßig: Sicherheitsvorfälle entstehen häufig nicht durch einen einzelnen technischen Defekt, sondern durch das Zusammenspiel aus Zugängen, Freigaben, Routinen und Social Engineering. Die falsche Schlussfolgerung wäre, Mitarbeitende zu problematisieren. Die richtige ist: Organisationen müssen Sicherheit so gestalten, dass Teams im Alltag standardisiert richtig handeln können.
Die falsche Schlussfolgerung daraus wäre: Der Mensch ist das Problem.
Die sinnvollere lautet: Sicherheit muss so organisiert sein, dass Menschen im Alltag souverän handeln können.
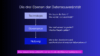
Das Conceptboard-Prinzip: Technologie, Governance, Nutzung
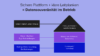
Für souveräne digitale Zusammenarbeit müssen drei Ebenen gemeinsam betrachtet werden.
1. Technologie: Ist der Arbeitsraum sicher aufgestellt?
Die erste Ebene betrifft die technische Grundlage. Dazu gehören Hosting, Verschlüsselung, Sicherheitsstandards und die grundsätzliche Kontrolle über die eigenen Daten.
Conceptboard bietet unter anderem Hosting in Deutschland und Zertifizierungen nach ISO 27001, ISO 27017 und ISO 27018.
Diese Ebene ist unverzichtbar.
Sie beantwortet aber noch nicht, wer innerhalb einer Organisation auf welche Informationen zugreifen darf.
2. Governance: Wer bekommt welchen Schlüssel?
Dafür braucht es die zweite Ebene: klare Zugriffsregeln.
In Conceptboard können Boards beispielsweise auf ausgewählte Nutzer beschränkt, über einen Link mit Passwort oder – wenn der Anwendungsfall dies erfordert – für Personen mit dem Link zugänglich gemacht werden. Rollen bestimmen zusätzlich, welche Rechte Teilnehmende besitzen. Administratoren können den Zugriff für Personen außerhalb des Teams weiter einschränken.
Die technische Möglichkeit allein entscheidet aber nicht, welche Einstellung richtig ist.
Diese Entscheidung muss aus dem Nutzungskontext entstehen.
Ein öffentliches Beteiligungsboard benötigt andere Zugriffsregeln als eine interne Strategiearbeit. Ein Workshop mit externen Partnern hat andere Anforderungen als eine Sitzung, in der personenbezogene oder vertrauliche Informationen verarbeitet werden.
Souveräne Governance heißt deshalb: Die Organisation kennt den Schutzbedarf und übersetzt ihn in passende Zugriffsregeln.
3. Nutzung: Wissen die Menschen, wann die Tür geöffnet werden darf?
Die dritte Ebene entscheidet im Alltag.
Mitarbeitende müssen erkennen können:
Wann darf ein Board öffentlich geteilt werden? Wann sollten nur ausgewählte Personen Zugriff erhalten? Welche Inhalte gehören überhaupt in diesen Arbeitsraum? Was ist beim Einladen externer Gäste zu beachten? Und wann müssen Berechtigungen wieder entfernt werden?
Das BSI beschreibt Mitarbeitende ausdrücklich als wichtigen Erfolgsfaktor der Informationssicherheit. Sicherheitsmaßnahmen müssen verständlich sein, relevante Gefährdungen bekannt sein und Sicherheitskultur muss im Arbeitsalltag gelebt werden. Das BSI empfiehlt dafür ein geplantes und dauerhaftes Sensibilisierungs- und Schulungsprogramm.
Damit wird Mitarbeitersensibilisierung selbst zu einem Bestandteil digitaler Souveränität.
Fünf Fragen vor dem nächsten Klick auf „Teilen“
Organisationen brauchen dafür keine hundertseitige Richtlinie neben jedem digitalen Arbeitsraum.
Sie brauchen wenige Regeln, die im richtigen Moment verständlich sind.
Vor dem Teilen eines Arbeitsraums sollten Mitarbeitende fünf Fragen beantworten können:
1. Was befindet sich auf diesem Board?
Sind darauf ausschließlich unkritische Arbeitsinformationen oder auch personenbezogene, interne oder besonders schützenswerte Inhalte?
2. Wer benötigt tatsächlich Zugriff?
Braucht eine ganze Gruppe Zugriff oder nur klar benannte Personen?
3. Welche Rechte benötigen diese Personen?
Müssen sie Inhalte bearbeiten, kommentieren oder lediglich lesen?
4. Wie lange wird der Zugriff benötigt?
Ein externer Projektpartner muss nach Projektende nicht automatisch weiterhin Zugriff besitzen.
5. Wer trägt Verantwortung für den Arbeitsraum?
Es sollte klar sein, wer Berechtigungen überprüft und den Arbeitsraum nach Abschluss des Projekts aufräumt.
Das ist keine Einschränkung moderner Zusammenarbeit.
Es ist die Voraussetzung dafür, sie kontrolliert zu ermöglichen.
Die Software ist nur so souverän wie der Prozess darum herum
Unternehmen und Behörden investieren zu Recht viel Zeit in die Auswahl sicherer und datenschutzkonformer Software.
Diese Entscheidung bleibt wichtig.
Aber nach dem Einkauf beginnt die zweite Hälfte der Aufgabe.
Jetzt muss die Organisation die technischen Möglichkeiten in einen sicheren Arbeitsprozess übersetzen. Mitarbeitende müssen wissen, wie sie Arbeitsräume aufsetzen, welche Freigabeoptionen zum jeweiligen Schutzbedarf passen und wie sie mit externen Gästen umgehen.
Bei Conceptboard gehört deshalb zur Einführung nicht nur die technische Bereitstellung der Plattform. Unser Customer Success Team unterstützt Kunden auch dabei, die Nutzung zu strukturieren und Mitarbeitende für einen kontrollierten Umgang mit digitaler Zusammenarbeit zu sensibilisieren.
Denn ein Schloss entfaltet seinen Nutzen erst, wenn Menschen wissen, welche Tür es schützen soll.
Datensouveränität braucht ein Grundrauschen
Sensibilisierung sollte deshalb nicht als einmaliger Termin verstanden werden.
Neue Mitarbeitende kommen hinzu. Rollen verändern sich. Externe Partner wechseln. Neue Funktionen werden eingeführt. Projekte enden und neue beginnen.
Sicheres Arbeiten muss deshalb immer wieder in den konkreten Arbeitskontext übersetzt werden.
Nicht als permanenter Alarmzustand.
Sondern als Grundrauschen der Organisation.
Die entscheidende Frage für Führungskräfte lautet damit nicht nur:
Haben wir souveräne Software beschafft?
Sondern:
Haben wir unsere Organisation dazu befähigt, auch souverän damit zu arbeiten?
Die souveränste Software bringt wenig, wenn die Menschen nicht wissen, wann sie Türen öffnen dürfen – und wann sie geschlossen bleiben müssen.
Wie souverän arbeitet Ihre Organisation?
Mit dem 5-Fragen-Souveränitäts-Check prüfen Sie, ob Technologie, Zugriffsregeln und tägliche Zusammenarbeit in Ihrer Organisation bereits zusammenspielen.
Datensicherheit bei Conceptboard kennenlernen
Häufige Fragen zur Datensouveränität im Arbeitsalltag
Was bedeutet Datensouveränität im Arbeitsalltag?
Datensouveränität bedeutet, dass eine Organisation die Kontrolle darüber behält, wo ihre Daten verarbeitet werden, wer darauf zugreifen kann und wie sie im Arbeitsalltag genutzt und geteilt werden. Dazu gehören technische Sicherheitsmaßnahmen ebenso wie klare Zugriffsregeln, Verantwortlichkeiten und geschulte Mitarbeitende.
Reicht eine DSGVO-konforme Software für datenschutzkonformes Arbeiten?
Nein. Eine geeignete Software schafft die technische Grundlage, entbindet die Organisation aber nicht von ihrer eigenen Verantwortung. Artikel 32 DSGVO verlangt technische und organisatorische Maßnahmen. Dazu gehören beispielsweise Berechtigungskonzepte, Prozesse und ein angemessenes Sicherheitsbewusstsein der Mitarbeitenden.
Welche Rolle spielen Mitarbeitende bei der Datensicherheit?
Mitarbeitende entscheiden täglich darüber, welche Informationen sie bearbeiten, teilen und extern zugänglich machen. Deshalb müssen Sicherheitsregeln verständlich sein und regelmäßig vermittelt werden. Das BSI sieht Sensibilisierung und Schulung als festen Bestandteil eines funktionierenden Informationssicherheitsmanagements.
Wie kann eine Organisation digitale Arbeitsräume sicher teilen?
Vor einer Freigabe sollten Inhalt, Schutzbedarf, Empfängerkreis, benötigte Rechte und Dauer des Zugriffs geprüft werden. Für sensible Arbeitsräume sind personenbezogene Einladungen und restriktive Rollen häufig geeigneter als frei weiterleitbare Links. Die konkrete Einstellung muss immer zum jeweiligen Schutzbedarf passen.
Wie lassen sich externe Gäste sicher in digitale Zusammenarbeit einbinden?
Externe Personen sollten nur Zugriff auf die Arbeitsräume und Funktionen erhalten, die sie tatsächlich benötigen. Zugriffe sollten klar zugeordnet, nach Projektende überprüft und gegebenenfalls entfernt werden. Ebenso wichtig ist, externe Beteiligte über die geltenden Regeln für Inhalte und Weitergabe zu informieren.
Wie entsteht Datensouveränität in einer Organisation?
Datensouveränität entsteht aus drei Ebenen: einer kontrollierbaren technischen Infrastruktur, klaren organisatorischen Regeln und Mitarbeitenden, die diese Regeln im Arbeitsalltag sicher anwenden können. Keine dieser Ebenen kann die beiden anderen vollständig ersetzen.